
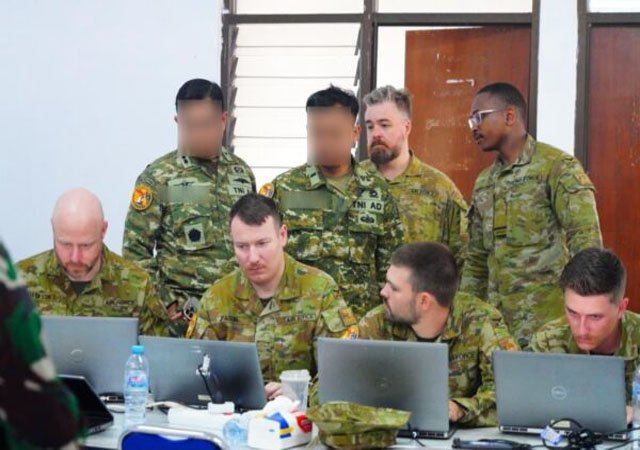
Teropongpost, BALURAN — Tentara Nasional Indonesia (TNI) dan Australian Defence Force (ADF) memperkuat kerja sama pertahanan siber melalui simulasi terpadu dalam Latihan Gabungan Bersama (Latgabma) Keris Woomera 2026 di Pusat Latihan Tempur (Puslatpur) 5 Marinir, Baluran, Jumat (16/10/2026). Latihan ini difokuskan pada pengujian keamanan jaringan, kemampuan mendeteksi serangan digital, serta efektivitas respons personel dalam menghadapi ancaman siber.
Kerja sama Latgabma pertahanan siber TNI dan Australia tersebut dilaksanakan melalui skenario latihan yang mempertemukan unsur penyerang dan tim pertahanan jaringan. Dalam simulasi, personel TNI menjalankan peran Red Team untuk menguji kerentanan sistem, sedangkan personel ADF bertugas sebagai Blue Team yang mendeteksi dan menangani indikasi serangan.
Latgabma Keris Woomera 2026 menjadi wadah untuk menguji kesiapan teknis, prosedur operasional, dan koordinasi antarpersonel kedua negara. Salah satu skenario yang digunakan mencakup pengujian kerentanan pada sistem operasi Windows, termasuk simulasi peningkatan hak akses dan upaya penguasaan sistem direktori jaringan dalam lingkungan latihan yang terkendali.
Melalui skema tersebut, TNI Red Team bertugas menyimulasikan teknik serangan untuk mengidentifikasi kelemahan sistem dan menguji efektivitas mekanisme pengamanan. Aktivitas ini dirancang sebagai bagian dari evaluasi pertahanan, sehingga temuan selama latihan dapat digunakan untuk memahami risiko serta meningkatkan kesiapan menghadapi insiden digital.
Di sisi lain, ADF Blue Team bertanggung jawab mengidentifikasi aktivitas yang mencurigakan, menganalisis indikasi kompromi, dan menerapkan prosedur penanganan insiden. Peran tersebut menuntut ketelitian dalam membaca pola aktivitas jaringan sekaligus ketepatan dalam menentukan langkah mitigasi agar dampak ancaman dapat dibatasi.
Uji Deteksi dan Respons terhadap Ancaman Siber
Salah satu fokus latihan adalah penerapan Digital Forensics and Incident Response (DFIR), yaitu rangkaian proses investigasi digital dan penanganan insiden keamanan siber. Melalui prosedur tersebut, tim pertahanan menguji kemampuan mengumpulkan bukti digital, menganalisis aktivitas sistem, serta menentukan tindakan yang sesuai berdasarkan temuan selama simulasi.
Analisis mencakup pemeriksaan catatan aktivitas sistem atau security logs, identifikasi Indicator of Compromise (IoC), serta penelusuran pola aktivitas yang menyimpang dari kondisi normal jaringan. Informasi tersebut menjadi bahan bagi tim untuk menilai apakah suatu aktivitas mengindikasikan gangguan keamanan dan menentukan respons yang diperlukan.
Simulasi juga menguji prosedur pembatasan dampak insiden, termasuk isolasi jaringan dan penghentian sistem secara terkendali apabila diperlukan. Tindakan tersebut harus dilakukan berdasarkan pertimbangan operasional agar potensi penyebaran ancaman dapat ditekan tanpa mengabaikan kebutuhan menjaga fungsi sistem yang masih aman.
Keberhasilan penanganan insiden tidak hanya ditentukan oleh kemampuan menemukan aktivitas berbahaya. Kecepatan mengidentifikasi masalah, ketepatan analisis, komunikasi antarpersonel, serta konsistensi menjalankan prosedur juga menjadi faktor penting dalam menjaga efektivitas pertahanan digital.
Evaluasi Kesiapan dan Prosedur Operasional
Untuk mengukur pencapaian sasaran latihan, kegiatan dievaluasi oleh unsur Joint Cyber Command/Exercise Control (JFCyC/EXCON) dengan menggunakan standar penilaian GO/NO-GO. Mekanisme tersebut digunakan untuk menilai apakah sasaran dan kriteria yang telah ditentukan dapat dipenuhi selama pelaksanaan simulasi.
Evaluasi terstruktur memungkinkan penyelenggara meninjau kemampuan teknis personel sekaligus mengukur efektivitas prosedur yang diterapkan. Hasil penilaian dapat menjadi dasar untuk mengidentifikasi aspek yang telah berjalan sesuai sasaran dan bagian yang masih memerlukan perbaikan.
Pendekatan ini juga menempatkan latihan sebagai proses pembelajaran operasional, bukan sekadar demonstrasi kemampuan teknis. Dengan mengevaluasi hasil setiap skenario, kedua pihak dapat memperoleh gambaran mengenai kesiapan personel dalam menghadapi situasi yang membutuhkan deteksi, analisis, koordinasi, dan pengambilan keputusan secara cepat.
Namun, hasil akhir latihan perlu dipahami berdasarkan indikator dan kriteria yang digunakan oleh penyelenggara. Tanpa data evaluasi resmi, capaian spesifik masing-masing tim belum dapat disimpulkan hanya dari uraian skenario yang dilaksanakan.
Perkuat Interoperabilitas TNI dan ADF
Latihan pertahanan siber dalam Keris Woomera 2026 juga diarahkan untuk memperkuat interoperabilitas antara TNI dan ADF. Dalam konteks ini, interoperabilitas mencakup kemampuan personel kedua negara memahami prosedur masing-masing, berbagi informasi yang relevan, serta menyelaraskan tindakan ketika menghadapi ancaman digital.
Kemampuan tersebut semakin penting karena infrastruktur digital mendukung berbagai fungsi pertahanan, mulai dari komunikasi dan pertukaran informasi hingga koordinasi pelaksanaan tugas. Gangguan pada sistem digital berpotensi memengaruhi kelancaran fungsi operasional sehingga kesiapan dalam mendeteksi dan menangani insiden menjadi bagian penting dari pertahanan modern.
Melalui latihan bersama, personel TNI dan ADF dapat menguji mekanisme koordinasi dalam lingkungan yang terkontrol. Pengalaman tersebut diharapkan membantu memperjelas pembagian peran, memperkuat pemahaman terhadap prosedur, serta meningkatkan kemampuan merespons insiden yang membutuhkan kerja sama lintas organisasi.
Selain aspek teknis, kerja sama ini menekankan pentingnya evaluasi berkelanjutan terhadap prosedur dan kapasitas personel. Ancaman siber terus berkembang, sehingga kemampuan pertahanan perlu disesuaikan dengan perubahan teknik serangan, perkembangan teknologi, dan kebutuhan operasional.
Kerja Sama Siber dalam Kerangka Pertahanan Modern
Pelaksanaan Latgabma Keris Woomera 2026 menunjukkan bahwa latihan pertahanan bersama tidak hanya mencakup kemampuan konvensional, tetapi juga kesiapan menghadapi risiko di ruang digital. Simulasi antara TNI Red Team dan ADF Blue Team memberikan kesempatan untuk menguji mekanisme pengamanan, investigasi, dan penanganan insiden secara terstruktur.
Dengan menggabungkan pengujian teknis, evaluasi berbasis kriteria, dan koordinasi antartim, kegiatan tersebut diharapkan mendukung peningkatan kapasitas pertahanan siber kedua negara. Manfaatnya akan bergantung pada sejauh mana temuan latihan ditindaklanjuti melalui penyempurnaan prosedur, peningkatan kompetensi, dan penguatan koordinasi operasional.
Pada akhirnya, penguatan pertahanan siber menjadi bagian dari upaya menjaga keandalan sistem digital yang mendukung pelaksanaan tugas pertahanan. Latgabma Keris Woomera 2026 menyediakan ruang bagi TNI dan ADF untuk menguji kesiapan serta memperdalam kerja sama, sekaligus membangun landasan bagi peningkatan kemampuan menghadapi ancaman siber yang terus berubah.